NGFW: 5 популярных межсетевых экранов нового поколения
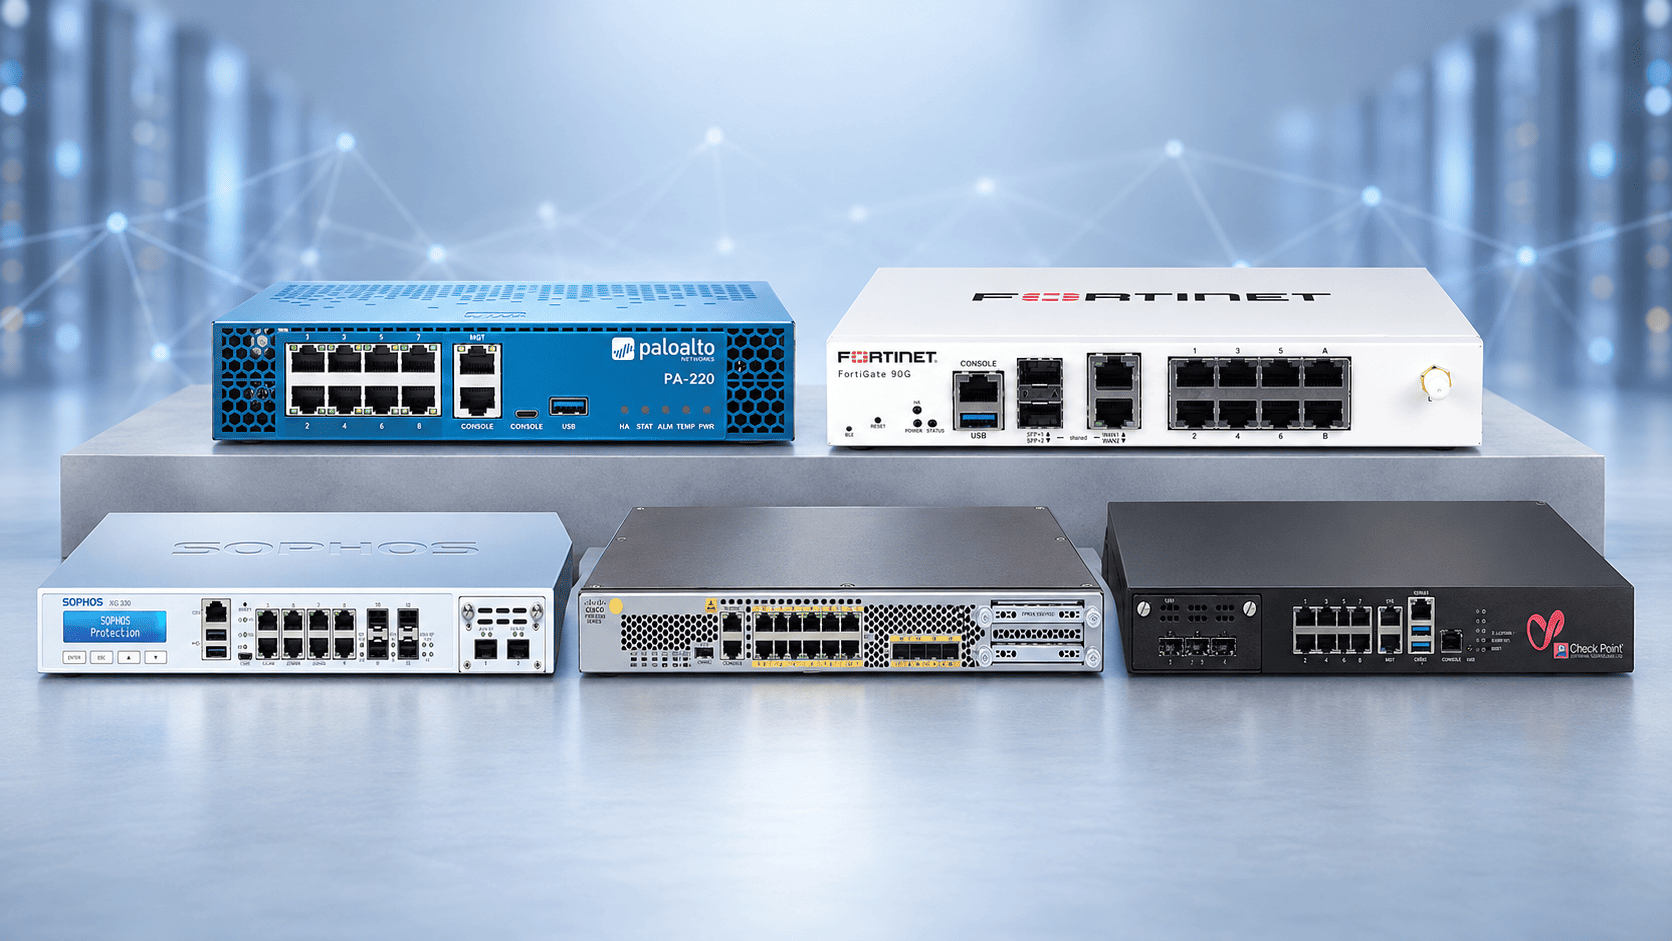
В подборку вошли пять межсетевых экранов нового поколения (NGFW), которые чаще всего встречаются в проектах для бизнеса: от компактной модели для небольшого офиса и филиальной сети до высокопроизводительных устройств для дата-центра и распределенных инфраструктур. Модели различаются по производительности, набору функций анализа трафика и типичному месту установки.
Fortinet FortiGate, Palo Alto Networks PA-Series, Check Point Quantum, Cisco Secure Firewall и Sophos Firewall
Смотреть моделиКоротко о подборке
В подборку вошли межсетевые экраны, которые чаще всего закладывают интеграторы в проекты для офисов, филиальных сетей и дата-центров: универсальное устройство для малого и среднего бизнеса, платформа с акцентом на глубокий анализ трафика, экран с расширенными функциями предотвращения угроз, решение для интеграции с широкой сетевой экосистемой и модель, ориентированная на простоту управления. Это редакционная подборка, а не полный каталог рынка NGFW. Наличие, сроки поставки и локальные цены зависят от поставщика и региона.
- Fortinet FortiGate: универсальный NGFW с широким диапазоном моделей по производительности.
- Palo Alto Networks PA-Series: платформа с глубоким анализом приложений и трафика.
- Check Point Quantum: экран с акцентом на предотвращение атак и защиту от угроз нулевого дня.
- Cisco Secure Firewall: решение для интеграции с широкой сетевой инфраструктурой Cisco.
- Sophos Firewall: модель с акцентом на простоту управления для малого и среднего бизнеса.
Окончательный выбор межсетевого экрана делают по расчету трафика, требуемым функциям анализа и совместимости с уже используемой сетевой инфраструктурой, а не по общему списку популярных моделей.
Сравнение пяти межсетевых экранов
| Платформа | Класс устройств | Сильная сторона | Типичное применение | Главное ограничение |
|---|---|---|---|---|
| Fortinet FortiGate | От офисных до дата-центровых моделей | Широкий диапазон производительности и цены | Малый бизнес, филиальные сети, дата-центры | Полный набор функций требует дополнительных подписок |
| Palo Alto Networks PA-Series | От филиальных до операторских моделей | Глубокий анализ приложений и трафика | Компании с высокими требованиями к контролю приложений | Выше стоимость лицензий по сравнению с базовыми решениями |
| Check Point Quantum | От офисных до операторских моделей | Предотвращение атак и защита от угроз нулевого дня | Банки, компании с повышенными требованиями к безопасности | Настройка расширенных функций требует квалификации |
| Cisco Secure Firewall | От офисных до дата-центровых моделей | Интеграция с сетевой экосистемой Cisco | Компании с сетевой инфраструктурой на оборудовании Cisco | Наибольшая эффективность при использовании с другим оборудованием Cisco |
| Sophos Firewall | От офисных до средних моделей | Простое централизованное управление | Малый и средний бизнес без штатного специалиста по сети | Меньше подходит для очень крупных распределенных инфраструктур |
Точная модель и производительность внутри каждой линейки различаются по количеству портов, пропускной способности и поддерживаемым функциям. Для выбора важно сверить параметры конкретной модели в технической документации у поставщика.
Пять платформ и их назначение
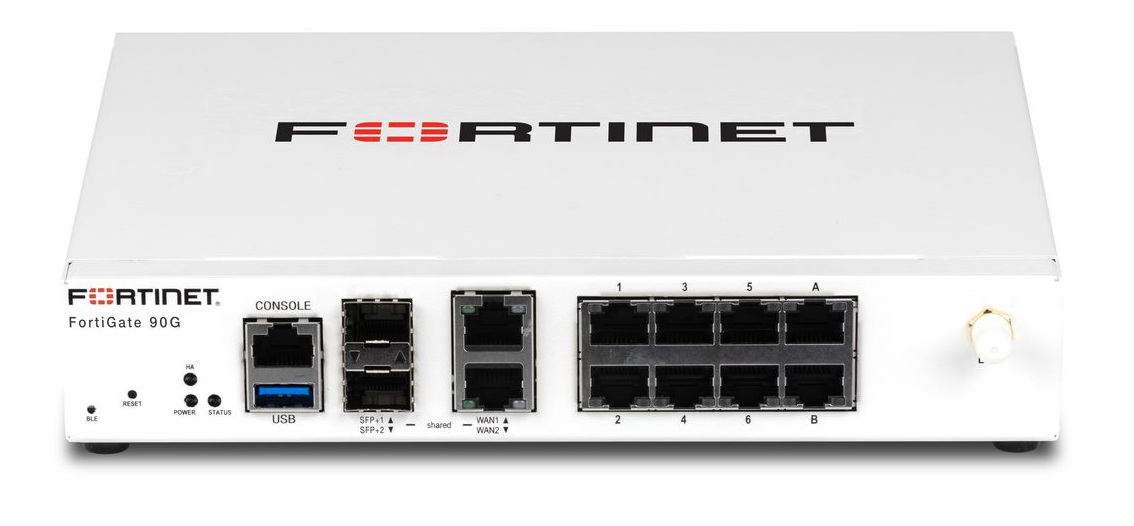
Fortinet FortiGate: универсальный межсетевой экран
FortiGate — линейка межсетевых экранов Fortinet, охватывающая модели от компактных устройств для малого офиса до высокопроизводительных платформ для дата-центра. Единая операционная система и консоль управления упрощают развертывание в компаниях с несколькими филиалами.
- Класс устройствОт офисных до дата-центровых моделей
- ФункцииКонтроль приложений, VPN, предотвращение вторжений
- Типичные задачиЗащита периметра офиса и филиальной сети
- УправлениеЕдиная консоль для нескольких устройств
- ОсобенностьШирокий диапазон моделей по производительности и цене
Подходит для компаний с сетью филиалов, где важно единое управление политиками безопасности на устройствах разной производительности.
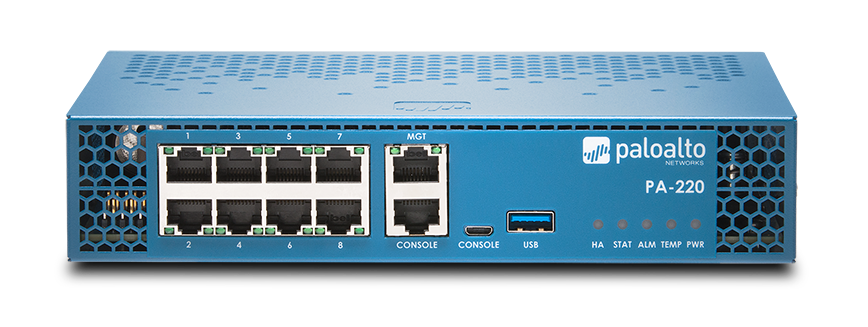
Palo Alto Networks PA-Series: контроль приложений и трафика
PA-Series — линейка межсетевых экранов Palo Alto Networks с акцентом на глубокий анализ трафика на уровне приложений, а не только портов и протоколов. Такой подход позволяет точнее разграничивать доступ и обнаруживать угрозы, скрытые внутри разрешенного трафика.
- Класс устройствОт филиальных до операторских моделей
- ФункцииИдентификация приложений, песочница, предотвращение вторжений
- Типичные задачиКонтроль корпоративных приложений и веб-сервисов
- УправлениеЦентрализованная платформа управления политиками
- ОсобенностьВысокая точность классификации трафика по приложениям
Подходит для компаний, которым важен детальный контроль того, какие приложения и сервисы используют сотрудники внутри корпоративной сети.
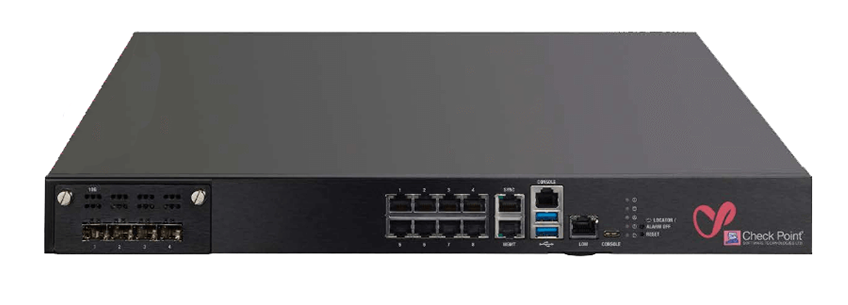
Check Point Quantum: предотвращение атак и угроз нулевого дня
Quantum — линейка межсетевых экранов Check Point с акцентом на предотвращение атак до их реализации, включая защиту от ранее неизвестных угроз нулевого дня с помощью песочницы и эмуляции угроз. Такой подход снижает риск успешной атаки на этапе проникновения в сеть.
- Класс устройствОт офисных до операторских моделей
- ФункцииПесочница, эмуляция угроз, предотвращение вторжений
- Типичные задачиЗащита банков и компаний с высокими требованиями к безопасности
- УправлениеЕдиная консоль управления политиками безопасности
- ОсобенностьАкцент на предотвращение, а не только обнаружение атак
Подходит для организаций с повышенными требованиями к безопасности, где важно заблокировать атаку до нанесения ущерба, а не только зафиксировать инцидент постфактум.
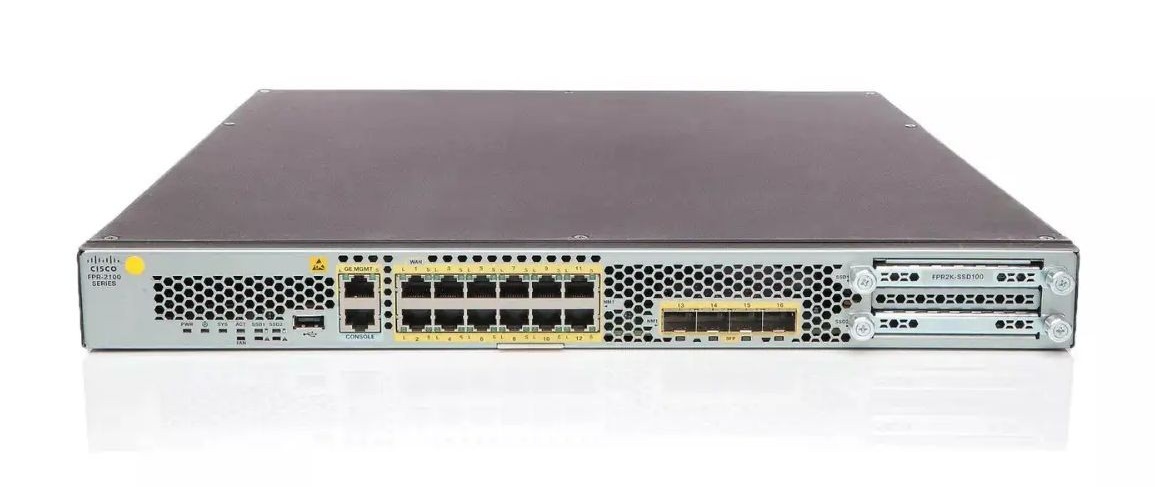
Cisco Secure Firewall: интеграция с сетевой экосистемой
Cisco Secure Firewall — линейка межсетевых экранов Cisco, которая наиболее эффективно раскрывается в связке с другим сетевым оборудованием Cisco: коммутаторами, точками доступа и системами управления сетью. Это упрощает построение единой политики безопасности на всех уровнях сети.
- Класс устройствОт офисных до дата-центровых моделей
- ФункцииПредотвращение вторжений, контроль приложений, интеграция с SIEM
- Типичные задачиЗащита сети в инфраструктуре на оборудовании Cisco
- УправлениеЦентрализованное управление сетевой инфраструктурой
- ОсобенностьНаибольшая эффективность при использовании с оборудованием Cisco
Подходит для компаний, которые уже используют сетевое оборудование Cisco и хотят получить единую систему управления безопасностью на всех уровнях сети.
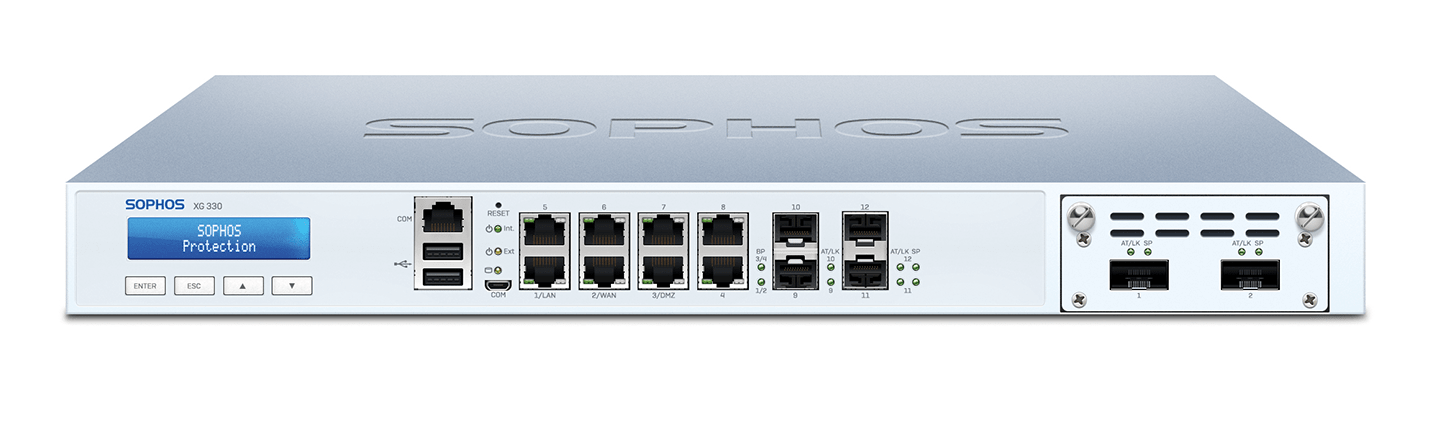
Sophos Firewall: простое управление для малого и среднего бизнеса
Sophos Firewall — линейка межсетевых экранов с акцентом на простое централизованное управление через облачную консоль, что снижает требования к квалификации персонала. Решение хорошо сочетается с другими продуктами Sophos для защиты рабочих мест, формируя единую систему реагирования на угрозы.
- Класс устройствОт офисных до средних моделей
- ФункцииКонтроль приложений, VPN, синхронизация с защитой рабочих мест
- Типичные задачиЗащита сети малого и среднего бизнеса без штатного специалиста
- УправлениеОблачная консоль централизованного управления
- ОсобенностьСинхронизация состояния угроз с защитой рабочих мест Sophos
Для компании без выделенного специалиста по сетевой безопасности Sophos Firewall может быть удобнее платформы с более сложной настройкой за счет упрощенного интерфейса управления. Ограничение — для очень крупных распределенных инфраструктур чаще выбирают более масштабируемые платформы.
Простое решение или платформа с расширенными функциями
Простое управление (Sophos, базовые модели FortiGate)
- быстрее внедряется и не требует глубокой специализации персонала;
- подходит для компаний с понятным и стабильным профилем трафика;
- снижает нагрузку на IT-отдел за счет единой облачной консоли;
- набор расширенных функций анализа трафика может быть более ограниченным.
Расширенные платформы (Palo Alto, Check Point, Cisco)
- дают более глубокий контроль приложений и предотвращение сложных атак;
- эффективны в компаниях с высокими требованиями к безопасности;
- требуют более высокой квалификации персонала для настройки;
- стоимость лицензий на расширенные функции обычно выше.
Выбор между простым решением и расширенной платформой зависит от уровня риска и квалификации персонала компании, а не только от бюджета. Для небольшого офиса с типовым трафиком простое решение обычно достаточно, а для банка или крупной компании с повышенными требованиями к безопасности расширенная платформа снижает риск успешной атаки в долгосрочной перспективе.
Как выбрать межсетевой экран нового поколения
- Рассчитать объем сетевого трафика и число пользователей, которых нужно защитить.
- Определить требуемые функции: контроль приложений, VPN, предотвращение вторжений, песочница.
- Проверить совместимость с уже используемым сетевым оборудованием и системами мониторинга.
- Уточнить требования отрасли и регулятора к защите периметра сети.
- Оценить квалификацию персонала, который будет настраивать и обслуживать устройство.
- Определить план масштабирования сети на ближайшие годы.
- Выбрать формат поддержки и обновления подписок на функции безопасности.
- Проверить наличие, сроки поставки и сертификаты у авторизованного поставщика.
Частые ошибки при выборе
Устройство без запаса по производительности
Рост числа сотрудников и трафика быстро упирается в потолок производительности выбранной модели.
Покупка без учета подписок на функции
Базовая цена устройства не включает подписки на предотвращение вторжений, песочницу и обновление баз угроз.
Игнорирование совместимости с сетью
Экран без интеграции с уже используемым оборудованием усложняет управление и мониторинг.
Расширенная платформа без нужной квалификации
Сложная система с большим числом функций настраивается некорректно и не раскрывает потенциал защиты.
Недостаточный уровень поддержки
Долгое время реакции при сбое критичного межсетевого экрана увеличивает потери компании при простое.
Покупка без сертификатов и гарантии
Оборудование без документов сложнее обслуживать и продлевать подписки в дальнейшем.
Частые вопросы
Какие межсетевые экраны вошли в подборку?
Fortinet FortiGate, Palo Alto Networks PA-Series, Check Point Quantum, Cisco Secure Firewall и Sophos Firewall.
Какой межсетевой экран выбрать для небольшого офиса?
Для офиса без штатного специалиста по сети обычно подходят базовые модели FortiGate или Sophos Firewall с простым централизованным управлением. При росте компании и требований к безопасности рассматривают более функциональные платформы.
В чем разница между NGFW и обычным межсетевым экраном?
Межсетевой экран нового поколения анализирует трафик на уровне приложений и содержимого, а не только портов и протоколов, и включает функции предотвращения вторжений, контроля приложений и часто песочницу для анализа подозрительных файлов.
Зачем выбирать платформу с глубоким анализом приложений?
Такие платформы, как Palo Alto PA-Series, точнее определяют, какие именно приложения и сервисы используют сотрудники внутри разрешенного трафика, что позволяет тоньше настраивать политики доступа и обнаруживать скрытые угрозы.
Нужна ли интеграция с уже установленным сетевым оборудованием?
Интеграция снижает сложность управления и мониторинга. Например, Cisco Secure Firewall наиболее эффективен в связке с другим оборудованием Cisco, а универсальные платформы, такие как FortiGate, чаще выбирают для смешанной сетевой инфраструктуры.
Можно ли расширить функции межсетевого экрана позже?
Да, у большинства платформ дополнительные функции — предотвращение вторжений, песочница, контроль приложений — подключаются через отдельные подписки без замены самого устройства, если его аппаратная производительность это позволяет.
Какая поддержка действует на межсетевые экраны NGFW?
Условия технической поддержки и обновления подписок зависят от производителя и выбранного уровня сервиса. Точные сроки и порядок обращения уточняют при покупке у авторизованного поставщика.
Итоги обзора
Пять рассмотренных платформ закрывают разные задачи: FortiGate — универсальная защита с широким диапазоном моделей, PA-Series — глубокий контроль приложений, Check Point Quantum — предотвращение атак и угроз нулевого дня, Cisco Secure Firewall — интеграция с сетевой экосистемой Cisco, а Sophos Firewall — простое управление для малого и среднего бизнеса.
Выбирая межсетевой экран нового поколения в Казахстане, начните с расчета трафика, требуемых функций защиты и уровня квалификации персонала, затем подбирайте платформу по совместимости с сетевой инфраструктурой, стоимости подписок и условиям поддержки у поставщика.