Сколько стоит кибербезопасность для бизнеса в Казахстане в 2027 году
Кибербезопасность начинается с аудита информационной инфраструктуры, а не с покупки антивируса или разового межсетевого экрана. На итоговую цену влияют число рабочих мест и серверов, наличие удаленных офисов, состав используемых систем, требования регуляторов к обработке персональных данных и объем регулярного мониторинга угроз.
Минимальный набор мер возможен для небольшого офиса с базовой защитой рабочих мест и почты. Компания с несколькими филиалами, собственной серверной, требованиями закона о персональных данных и высоким риском целевых атак нуждается в комплексном проекте с межсетевым экраном нового поколения, мониторингом и обученным персоналом.
Короткий ответ: сколько стоит кибербезопасность в 2027 году
Базовый пакет защиты для небольшого офиса на 10-30 рабочих мест — антивирус, межсетевой экран и настройка резервного копирования — ориентировочно обойдется в 250 000-600 000 ₸ в месяц на абонентском обслуживании, а для компании с 100-300 сотрудниками, собственной серверной и требованиями к мониторингу — от 1 200 000 ₸ в месяц с индивидуальным расчетом по составу услуг.
Разовые работы — аудит информационной безопасности, тест на проникновение, расследование инцидента — оплачиваются отдельно от абонентского обслуживания. Проектные работы, такие как внедрение SIEM-системы, построение защищенной сети с нуля или переход на новый межсетевой экран, считаются по отдельной смете после обследования инфраструктуры.
Цены приведены как ориентировочные диапазоны на момент подготовки материала. В Алматы, Астане, Шымкенте, Караганде, Актобе, Атырау, Павлодаре и других городах стоимость может отличаться из-за уровня зарплат специалистов и доступности оборудования.
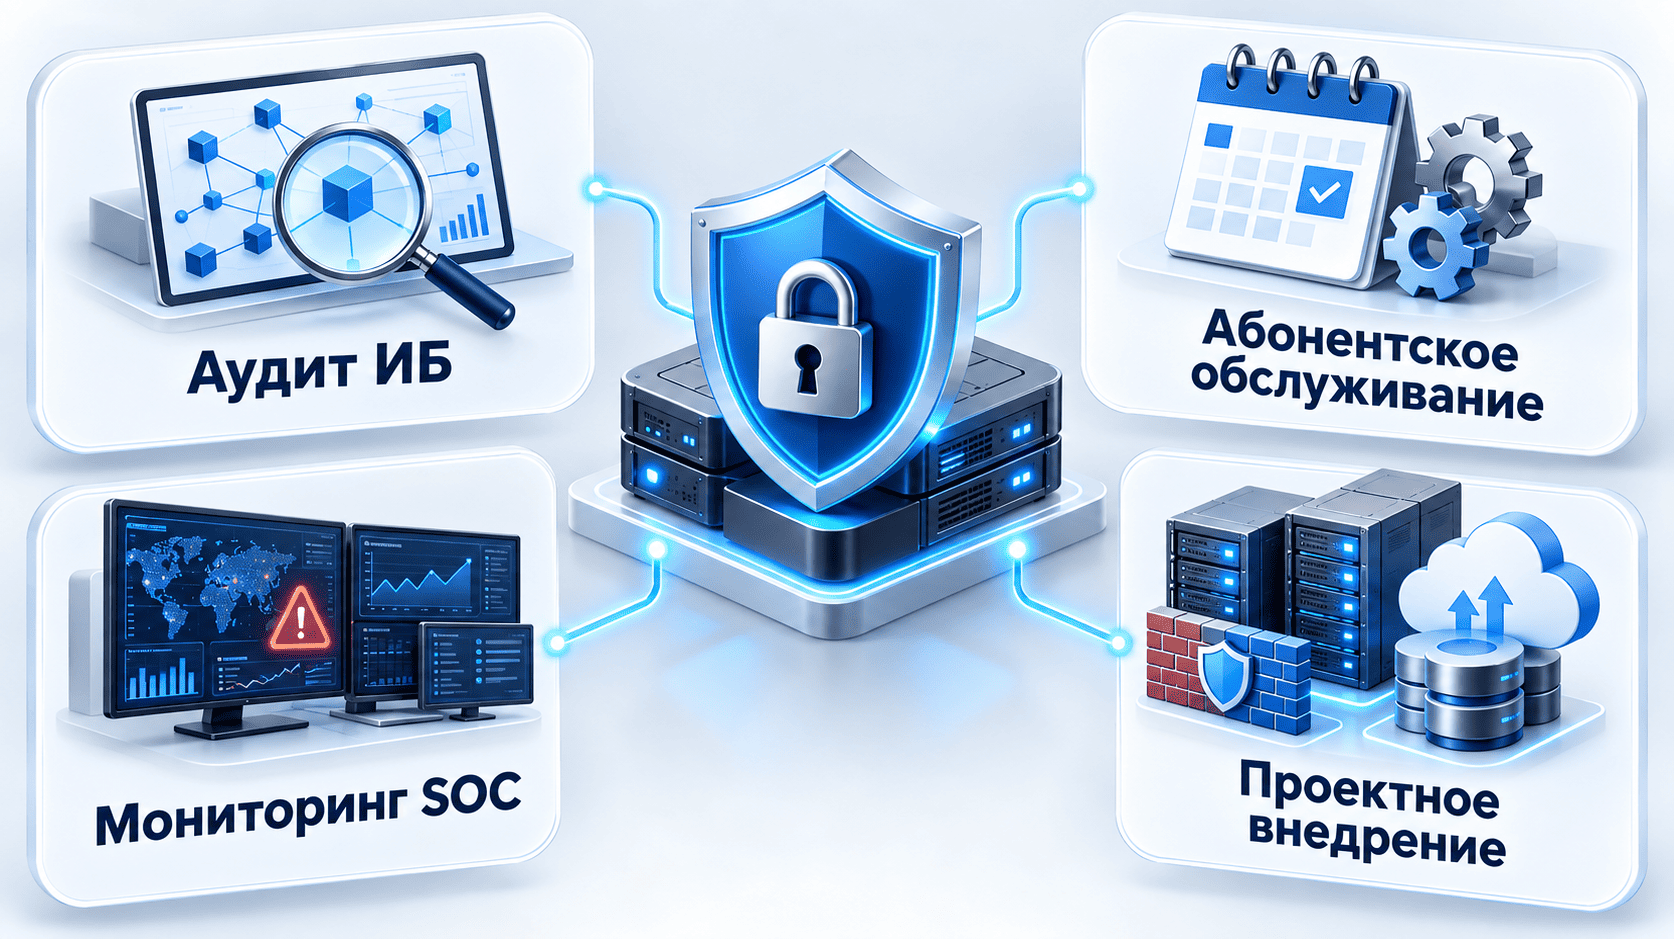
Какие форматы услуг кибербезопасности применяют
Аудит информационной безопасности
Разовая оценка текущего состояния сети, серверов, рабочих мест и процессов на соответствие лучшим практикам и требованиям регуляторов.
Абонентское обслуживание ИБ
Регулярное сопровождение защиты по договору с фиксированным составом работ и временем реакции на инциденты.
Мониторинг и центр реагирования (SOC)
Постоянное отслеживание событий безопасности с оповещением и реагированием на подозрительную активность.
Проектное внедрение
Установка межсетевого экрана нового поколения, системы защиты рабочих мест, SIEM или системы резервного копирования.
Что входит в услугу под ключ
Аудит инфраструктуры и рисков
Инвентаризация сети, серверов, рабочих мест, учетных записей и оценка соответствия требованиям по защите персональных данных.
Межсетевой экран нового поколения
Установка и настройка NGFW для контроля трафика, блокировки атак и разграничения доступа между сегментами сети.
Защита рабочих мест и серверов
Антивирус, EDR-системы обнаружения и реагирования на угрозы на компьютерах, серверах и виртуальных машинах.
Защита почты и веб-трафика
Фильтрация фишинговых писем, вредоносных вложений и опасных сайтов на уровне почтового сервера и шлюза.
Резервное копирование
Настройка регулярного бэкапа критичных данных с проверкой возможности восстановления после атаки шифровальщика.
Мониторинг и реагирование
Отслеживание событий безопасности, обнаружение аномалий и оповещение ответственного специалиста о инцидентах.
Обучение сотрудников
Тренинги по распознаванию фишинга и базовой цифровой гигиене, поскольку большинство инцидентов начинается с ошибки человека.
Документация и политики
Регламенты доступа, план реагирования на инциденты и документы для проверок регуляторов.
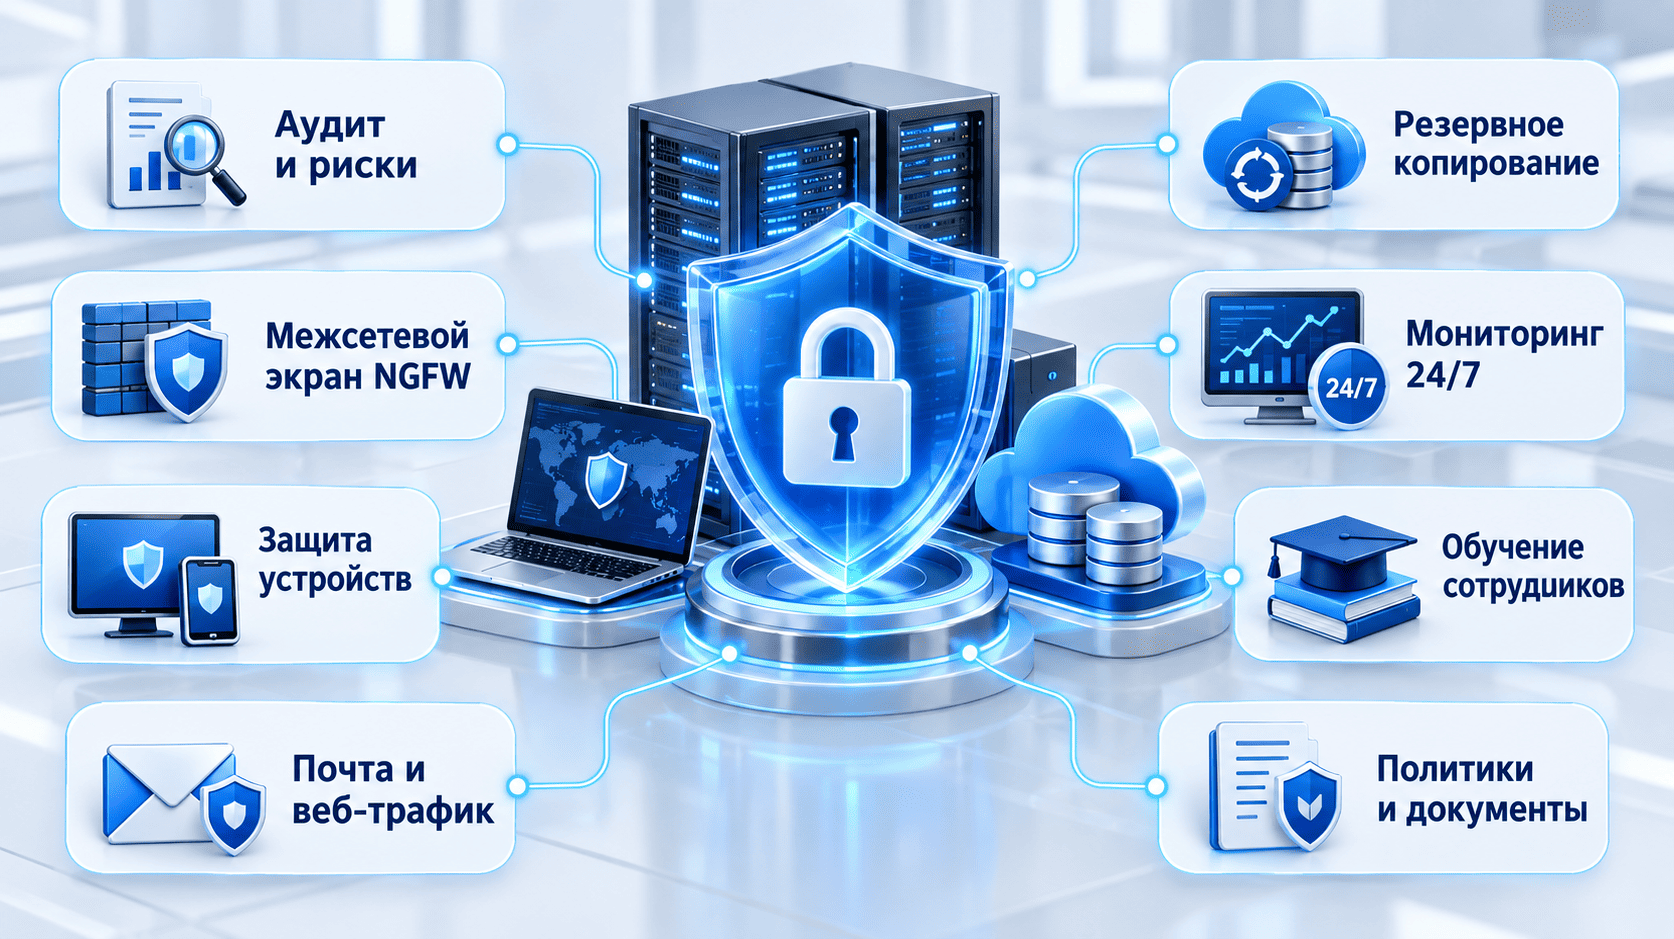
Перечень выше описывает комплексный подход. Состав конкретной услуги следует зафиксировать в договоре, поскольку не каждый подрядчик включает мониторинг, обучение персонала и тест на проникновение в базовый тариф обслуживания.
Этапы перехода на комплексную защиту
Аудит инфраструктуры и рисков
От нескольких дней до двух недельИнвентаризируют сеть, серверы, рабочие места и учетные записи, фиксируют уязвимости и приоритетные риски.
Определение состава защиты
От нескольких днейПо результатам аудита определяют перечень мер, приоритетность внедрения и формат обслуживания.
Заключение договора и SLA
От нескольких днейФиксируют состав услуг, время реакции на инциденты, ответственность сторон и порядок отчетности.
Устранение критичных уязвимостей
От одной до нескольких недельЗакрывают приоритетные риски: обновляют системы, настраивают резервное копирование и наводят порядок в учетных записях.
Внедрение технической защиты
От двух недель до месяцаУстанавливают межсетевой экран нового поколения, EDR-системы и настраивают фильтрацию почты и веб-трафика.
Настройка мониторинга
От нескольких дней до двух недельНастраивают систему наблюдения за событиями безопасности с оповещением ответственного специалиста.
Обучение и регулярное обслуживание
Постоянно, по графикуПроводят обучение сотрудников, обрабатывают инциденты и готовят регулярную отчетность о состоянии защиты.
Сколько времени занимает построение защиты
| Размер компании | Формат защиты | Ориентировочный срок запуска |
|---|---|---|
| До 30 рабочих мест, без серверной | Базовая защита рабочих мест и почты | 1-2 недели |
| 30-100 рабочих мест, один сервер | Межсетевой экран, EDR и резервное копирование | 3-6 недель |
| 100-300 рабочих мест, серверная | Комплексная защита с мониторингом | 2-3 месяца |
| Компания с филиалами или требованиями регулятора | Проект с SOC и обучением персонала | От трех месяцев |
| Построение защиты с нуля | Проектные работы плюс обслуживание | От нескольких месяцев |
Сроки в таблице относятся к запуску базовой защиты и настройке технических средств. Полное внедрение мониторинга, обучение всех сотрудников и приведение процессов к требованиям регулятора может занимать больше времени, чем установка оборудования.
Из чего складывается стоимость
Число рабочих мест и серверов
Основной параметр расчета — количество защищаемых компьютеров, серверов и виртуальных машин.
Класс межсетевого экрана
Модель и производительность NGFW зависят от объема трафика, числа пользователей и требуемых функций анализа.
Требования к мониторингу
Круглосуточный мониторинг событий безопасности и центр реагирования увеличивают ежемесячную стоимость обслуживания.
Требования регулятора
Обработка персональных данных, финансовая деятельность и госсектор предполагают дополнительные меры и документацию.
Число филиалов
Удаленные офисы требуют защиты каждого периметра сети и централизованного управления политиками.
Обучение персонала
Число сотрудников и периодичность тренингов по цифровой гигиене влияют на стоимость программы обучения.
Тестирование защиты
Периодический тест на проникновение и аудит безопасности оплачиваются отдельно от абонентского обслуживания.
Состояние инфраструктуры на старте
Устаревшее оборудование и накопленные уязвимости увеличивают объем работ в первые месяцы проекта.
Самая дешевая защита не всегда лучшее решение. Экономия на межсетевом экране нового поколения или мониторинге снижает ежемесячный платеж, но увеличивает риск успешной атаки и связанных с ней потерь. Предложения подрядчиков стоит сравнивать по одинаковому составу услуг, а не только по итоговой цене.
Ориентировочные цены на 2027 год
Не является публичной офертой| Услуга | Единица | Ориентировочная стоимость | Что важно учесть |
|---|---|---|---|
| Аудит информационной безопасности | Услуга | 150 000-600 000 ₸ | Размер инфраструктуры и глубина проверки |
| Базовая защита малого офиса | До 30 рабочих мест, в месяц | 250 000-600 000 ₸ | Наличие сервера и требуемое время реакции |
| Комплексная защита среднего офиса | 30-100 рабочих мест, в месяц | 600 000-1 200 000 ₸ | Класс межсетевого экрана и мониторинг |
| Комплексная защита крупной компании | От 100 рабочих мест, в месяц | От 1 200 000 ₸ | Число филиалов и уровень SOC |
| Межсетевой экран нового поколения | Устройство с настройкой | 800 000-6 000 000 ₸ | Пропускная способность и число пользователей |
| Тест на проникновение | Проект | 500 000-3 000 000 ₸ | Периметр сети и глубина тестирования |
| Обучение персонала цифровой гигиене | Программа, разово или ежегодно | 50 000-300 000 ₸ | Число сотрудников и формат обучения |
| Построение SOC или внедрение SIEM | Проект | Индивидуально | Объем событий и требуемая глубина анализа |
Примеры расчета бюджета
Офис на 25 компьютеров без выделенного сервера
- Аудит и устранение критичных уязвимостей
- Антивирус и защита почты от фишинга
- Базовый межсетевой экран на входе в сеть
- Настройка облачного резервного копирования
- Обучение сотрудников основам цифровой гигиены
Диапазон меняется из-за состояния инфраструктуры на старте и требуемого времени реакции. Это пример структуры бюджета, а не готовое коммерческое предложение.
Компания на 150 рабочих мест с серверной и двумя филиалами
- Аудит инфраструктуры головного офиса и филиалов
- Межсетевой экран нового поколения на каждой площадке
- EDR-защита серверов и рабочих мест
- Круглосуточный мониторинг событий безопасности
- Ежегодное обучение персонала и тест на проникновение
- Регулярная отчетность о состоянии защиты
Итог зависит в первую очередь от числа филиалов, требуемого уровня мониторинга и наличия требований регулятора к обработке данных.
Что сильнее всего влияет на цену
Число рабочих мест и серверов
Прямо определяет объем защищаемой инфраструктуры и стоимость лицензий на защитное программное обеспечение.
Класс и производительность NGFW
Межсетевой экран для крупного офиса с большим трафиком стоит существенно дороже устройства для малого бизнеса.
Требуемый уровень мониторинга
Собственный SOC или круглосуточное реагирование обходятся дороже, чем базовое оповещение о сбоях.
Требования регулятора
Обработка персональных данных и отраслевые требования увеличивают объем документации и технических мер.
Число филиалов
Каждая удаленная площадка требует защиты своего периметра и увеличивает объем работ по управлению.
Квалификация персонала
Компании без штатного специалиста по безопасности чаще выбирают расширенное абонентское обслуживание.
Состояние инфраструктуры на старте
Устаревшее оборудование и накопленные уязвимости увеличивают объем работ в первые месяцы.
Курс валют и инфляция к 2027 году
Стоимость импортного оборудования и лицензий зависит от курса валют на момент закупки.
Возможные дополнительные расходы
Первичная оценка по числу рабочих мест не всегда отражает реальное состояние защиты и накопленные риски. В отдельную часть сметы при необходимости включают:
- закупку и настройку межсетевого экрана нового поколения;
- приобретение лицензий на защиту рабочих мест и серверов;
- расследование и устранение последствий уже произошедшего инцидента;
- миграцию на новую систему резервного копирования;
- внедрение системы двухфакторной аутентификации.
- построение центра мониторинга событий безопасности (SOC);
- регулярный тест на проникновение и анализ уязвимостей;
- обучение сотрудников и проверочные фишинговые рассылки;
- приведение процессов к требованиям регулятора;
- страхование киберрисков.
Эти позиции нужны не каждой компании. Их наличие и объем уточняют при аудите инфраструктуры, после чего работы показывают отдельными строками в смете.
Как подготовиться к консультации
- Подготовить список компьютеров, серверов и сетевого оборудования компании.
- Указать, обрабатывает ли компания персональные данные и в каком объеме.
- Сообщить, есть ли межсетевой экран, антивирус и резервное копирование сейчас.
- Уточнить число филиалов и удаленных сотрудников с доступом к сети.
- Описать уже случавшиеся инциденты: фишинг, вирусы, попытки взлома.
- Определить требуемое время реакции на инциденты безопасности.
- Уточнить бюджет и формат защиты, который рассматривает компания.
- Запросить раздельную смету на абонентское обслуживание, оборудование и разовые работы.
Чем полнее исходные данные, тем точнее оценка объема работ и меньше риск заниженной цены на старте. Дистанционная оценка по числу рабочих мест дает лишь ориентир, а не полную картину состояния защиты.
Как оценить качество защиты
- Проверить, ведется ли реестр защищаемых систем и учетных записей.
- Запросить результаты последнего теста на проникновение или аудита.
- Проверить фактическое время реакции на инциденты за последний период.
- Убедиться, что мониторинг реально оповещает о подозрительной активности.
- Получить схему сети, политики доступа и план реагирования на инциденты.
- Проверить, соответствует ли объем выполненных работ условиям договора.
- Уточнить порядок эскалации при серьезном инциденте.
- Согласовать периодичность обновления защиты и пересмотра состава услуг.
Не следует полагаться только на отсутствие жалоб сотрудников — часть угроз развивается незаметно, пока не приводит к утечке данных или простою. Регулярные отчеты и доступ к документации по безопасности стоит требовать с первого месяца обслуживания.
Частые вопросы
Сколько стоит кибербезопасность для малого бизнеса в 2027 году?
Базовая защита небольшого офиса без серверной инфраструктуры ориентировочно стоит 250 000-600 000 ₸ в месяц. Точная цена зависит от числа рабочих мест, класса межсетевого экрана и требуемого времени реакции.
Чем комплексная защита отличается от установки одного антивируса?
Комплексная защита включает межсетевой экран нового поколения, защиту почты, мониторинг событий и обучение персонала по договору с фиксированным временем реакции. Антивирус закрывает только часть рисков и не защищает периметр сети от целевых атак.
Нужен ли компании собственный межсетевой экран нового поколения?
Для компании с выходом в интернет и удаленными сотрудниками NGFW обычно необходим — он контролирует трафик и блокирует известные виды атак. Класс устройства подбирают по объему трафика и числу пользователей.
Как быстро специалист реагирует на инцидент безопасности?
Время реакции фиксируется в договоре SLA и зависит от выбранного тарифа: от нескольких минут при круглосуточном мониторинге до нескольких часов при базовом обслуживании.
Обязательно ли проходить тест на проникновение?
Формально не для всех компаний, но регулярный тест на проникновение помогает найти уязвимости до того, как их найдут злоумышленники. Периодичность и глубину теста определяют по критичности данных компании.
Что делать, если в компании уже есть специалист по безопасности?
Аутсорсинг можно использовать как дополнение к штатному специалисту: для круглосуточного мониторинга, второй линии реагирования или узких задач, требующих отдельной квалификации.
Как рост курса валют повлияет на стоимость защиты к 2027 году?
Большая часть оборудования и лицензий на защитное программное обеспечение импортная, поэтому их цена зависит от курса валют на момент закупки. Работы местных специалистов растут вместе с общей инфляцией на рынке труда.
Что важно перед заказом кибербезопасности
Надежная защита начинается не с выбора самого дешевого тарифа, а с аудита инфраструктуры и понимания реальных рисков компании: устаревшего оборудования, незащищенного периметра сети или необученных сотрудников. Для офиса, банка или производственной компании нужно заранее определить критичность данных и требования регулятора к их обработке.
Расчет бюджета на 2027 год можно подготовить после аудита с учетом прогнозируемого роста цен на оборудование и лицензии. В смете стоит отдельно показать абонентское обслуживание, оборудование и разовые работы, а в договоре — время реакции, состав регулярных работ и порядок отчетности. Такой подход позволяет сравнить предложения подрядчиков по одинаковому объему и выбрать защиту по понятным критериям.